
SAP AI应用
AMS-AI 高内聚安全架构
🛡️数据绝对安全 (不出域)
全架构企业内网私有化本地部署,彻底杜绝核心财务与业务数据泄露风险。
🧠深度懂 SAP 复杂语境
融合 RAG (检索增强) 技术,针对 SAP 底层架构与业务逻辑进行定向训练与微调。
💻极具性价比的算力成本
创新轻量化部署架构,企业级消费算力即可流畅运行,打破百万级硬件门槛。
全栈技术目录矩阵
/home/srise/ams-ai/          # 项目根目录
├── ams-server      AnythingLLM  # 主服务(RAG问答+Agent+WebUI)
├── ams-ollama      ollama       # 本地 LLM 推理服务
├── ams-qdrant      qdrant       # 向量数据库(SAP知识向量索引)
├── ams-rerank      bge-v2-m3    # 二次排序服务(RAG精度优化)
├── ams-vanna       vanna        # 自然语言→SQL查询(SAP底表)
├── ams-firecrawl                # 网页抓取(SAP文档/Notes)
├── ams-opencode    opencode     # AI 编码助手 IDE
├── ams-skills                   # Agent Skill 插件适配
├── ams-soft                     # OS及依赖安装配置
└── ams-work                     # 部署运维管理与微服务编排
    ├── bin-work/              # 进程守护(Nginx/Ollama等)
    └── db-work/               # 权限底表DDL与库管脚本
核心技术壁垒:轻知识库,重微调
AMS-AI 方案超越市面上常见基于开源 Vanna 的单点 Text-to-SQL 工具。面对 SAP 极其复杂的表结构、百亿级大表及多表深层关联查询,传统 RAG 检索存在严重瓶颈。
表结构通识化与深度微调
我们将 RAG 中的 SAP 权限表结构作为“通识基础”,并投入大量算力在大模型(LLM)层进行深度微调。重点针对 SAP 环境下的超大表、多表关联映射逻辑,将专业知识固化为模型权重,而非单纯依赖检索上下文拼接。
向量库激活微调参数机制
采用突破性的架构流:使用底层向量库(Qdrant)精准检索,目的是激活模型中经过微调的对应权重参数,确保这些神经元的活跃度并引导增大权重。此举极大地压缩了 Prompt Token 的消耗量,成倍提高了执行效率与查询准确度。
垂直业务域:全链路精准权限管控
在企业多系统集成场景下,当用户通过自然语言发起多意图查询或执行业务时,AMS-AI 实施严格的四层安全过滤矩阵,确保底层访问绝对合规:
登录检查
基础身份源鉴权与环境拦截
提词检查
Prompt 意图合规性与边界审查
召回向量检查
Qdrant 知识库数据级越权过滤
权限绑定内化执行
绑定个人权限,执行环节绝对隔离
现网能力:权限与 SoD 智能穿透审计
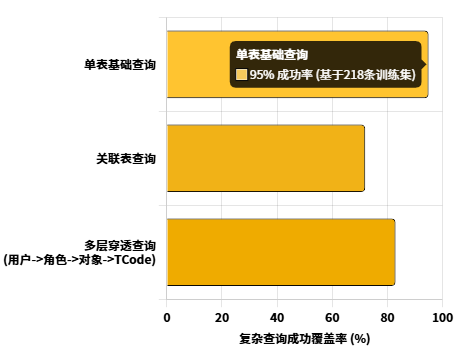
突破人工排查瓶颈 (覆盖模型底表21张)
Qdrant 核心训练集喂入示例
为支撑模型及 Vanna 的高精度召回,系统已预置并向量化了海量 SAP 权限底层特征数据:
sap_audit_tables_ddl
sap_audit_tables_documentation
sap_audit_tables_sql💡高阶价值:许可优化降本
除权限审计外,利用 AI 算法多维剖析系统日志,已能输出最优的 SAP FUE License 配比降本方案,直接为企业产生显著的财务降本效益。
开放生态:基于 MCP 的无缝集成
AMS-AI 支持将核心功能无缝封装为标准的 MCP (Model Context Protocol) 模型上下文协议 接口,供企业现有 AI 助手、智能 Agent 或自动化平台直接调用。
AMS-AI 核心能力封装
✔️SAP 权限深度审计分析
✔️动态 License 占用测算
✔️SAP 复杂底表智能查询
企业现有 AI 生态体系
🤖 企微/钉钉专属 AI 助手
🧠 企业自研业务大模型 Agent
⚡ RPA 及自动化工作流引擎
业务价值:企业可将 SAP 复杂底层的操作与数据服务,作为独立的“积木”能力,无缝接入全局智能化体系,轻松实现跨系统的智能化业务操作与闭环数据服务流转。
实操场景:自然语言分析与智能治理
支持用户采用自然语言发现 SAP 权限冲突风险、诊断冗余的 FUE 许可,并自动推演标准化治理步骤。点击下方标签页探索不同维度的双屏对比演示:
场景一:SoD 冲突识别(AP 模块)
User / 用户指令
用户 XXX 的角色权限是否存在风险?
⚙️ 内部检索调用 (SUIM 查询)
用户 XXX 同时拥有角色 Z_FI_AP_CREATE(创建供应商发票)和 Z_FI_AP_PAYMENT(执行付款)。
AMS-AI 智能决策
存在高风险 SoD 冲突。
冲突类型:财务付款授权冲突(AP-SoD-001)。
原因:用户可独立完成「创建发票→审批→付款」完整链路,缺乏相互制约,存在虚假发票付款风险。
处置建议:
- 移除其中一个角色,按最小权限原则重新分配。
- 若业务必须兼任,需在 GRC 系统配置补偿控制(如付款复核审批流)并记录豁免。
- 使用 SUIM → 「Users by Roles」验证是否有其他用户存在同样冲突。
场景二:跨模块 SoD 冲突(采购→财务)
User / 用户指令
检查是否有用户同时具有采购申请创建和发票校验权限?
⚙️ 内部检索调用 (跨表比对)
SUIM 查询结果:用户 ZHAOLIU 同时拥有角色 Z_MM_PR_CREATE(ME51N 采购申请)和 Z_FI_IV_VERIFY(MIR7 发票停放/校验)。
AMS-AI 智能决策
存在采购-财务跨模块 SoD 冲突(P2P-SoD-003)。
风险:用户可自行发起采购需求并在财务侧校验匹配发票,绕过”需求创建与发票审核须分离”的内控要求,存在虚假采购套现风险。
处置建议:
- 评估业务必要性——若 ZHAOLIU 为共享服务中心兼岗人员,需提交豁免申请并在 GRC 补偿控制中登记。
- 若无业务必要,移除 Z_FI_IV_VERIFY,重新分配给财务专岗。
- 执行 RSUSR002 报表,按授权对象 M_EINK_BSA+F_RBKP_BUK 组合过滤,排查同类冲突用户全集。
场景三:角色高风险授权对象审查
User / 用户指令
角色 Z_FI_GL_POST 包含哪些高风险授权对象?
⚙️ 内部检索调用 (PFCG 解析)
PFCG 解析结果显示 Z_FI_GL_POST 包含授权对象 F_BKPF_BUK(字段 ACTVT=01,02,BUKRS=*)、F_BKPF_KOA(过账码权限,无限制)、F_BKPF_GSB(业务范围,无限制)。
AMS-AI 智能决策
该角色存在两处高风险配置。
①F_BKPF_BUK 的 BUKRS=* 表示可对所有公司代码过账,应限制为具体公司代码(如 BUKRS=1000)。
②F_BKPF_KOA 无过账码限制,应限定为业务实际所需过账码范围(如 KA/KR/SA)。
操作步骤:
- PFCG 打开角色,进入「Authorization」标签。
- 展开 F_BKPF_BUK,将 BUKRS 从 * 改为具体公司代码值集。
- 展开 F_BKPF_KOA,填入允许的过账码。
- 生成授权配置(Generate)并重新分配用户配置文件。
注意:修改角色后需使用 SU53 验证受影响用户的权限检查结果。
场景四:FUE 许可降级优化
User / 用户指令
分析用户 XXX 的许可占用情况。
⚙️ 内部检索调用 (日志挖掘)
用户 XXX 的许可类型为 Professional User,但过去 12 个月的登录记录显示仅使用了 ME21N(创建采购订单)和 MIGO(货物移动)两个事务码。
AMS-AI 智能决策
存在 FUE 许可降级优化空间。
Professional User 对应最高 FUE 权重,适用于需要全模块访问的核心业务用户。XXX 仅使用 MM 模块的两个事务码,符合「Limited Professional User」或「Employee User」分级标准。
操作步骤:
- 执行 USMM(SAP System Measurement)确认当前许可消耗统计。
- 核查 XXX 的角色清单(SU01 → Roles 标签),删除未实际使用的高权限角色。
- 根据实际使用的事务码重新分配对应最小权限角色。
- 在下次 LAW(License Audit Workbench)申报前完成调整,减少 Professional User 计数。
预期效果:每降级一名 Professional → Limited Professional,可降低约 60%-70% 的许可费用比重。
场景五:离职员工权限清理
User / 用户指令
员工 WANGWU 已离职,如何完整清理其 SAP 访问权限?
AMS-AI 智能决策:需执行五步完整清理。
- 立即锁定账号:SU01 → 输入 WANGWU → 修改 → 「Logon data」标签 → 勾选「Lock account」→ 保存,阻止立即登录。
- 撤销所有角色:SU01 → Roles 标签 → 删除所有角色行 → 保存。
- 撤销直接授权:SU01 → Profiles 标签 → 删除所有配置文件 → 保存。
- 核查共享账号:SUIM → 「Users by roles」检查是否有其他用户共用过 WANGWU 常用角色,排除权限扩散。
- 审计留存:SM20 导出 WANGWU 最近 90 天操作日志归档,SU01 有效期设为过去某日期(逻辑删除标记)。
注意:SAP 标准建议保留账号 90 天后再物理删除,以便审计追溯。
场景六:审计日志异常操作核查
User / 用户指令
最近 30 天内是否有人在非工作时间(22:00-06:00)执行了 SE38(ABAP 程序编辑)?
⚙️ 内部检索调用 (SM20 分析)
SM20 日志筛选结果:2026-02-10 02:34,用户 DEVUSER1 从 IP 10.0.0.55 执行了 SE38,操作对象 ZPAYMENT_BATCH(自定义付款程序)。
AMS-AI 智能决策:发现高风险异常操作。
①非工作时间(凌晨 2:34)访问 SE38(ABAP 开发工具)属于高敏感操作,应触发告警。
②目标程序 ZPAYMENT_BATCH 涉及付款逻辑,存在恶意代码植入风险。
立即行动:
- SU01 临时锁定 DEVUSER1。
- SE38 打开 ZPAYMENT_BATCH,查看「Display → Compare versions」核对代码变更历史。
- SM20 扩大范围,检查 DEVUSER1 同期其他操作(SE16N直接表编辑、SM30 视图维护等)。
- 通知安全团队和业务主管启动事件调查流程。
注意:在调查完成前不要解锁账号,保留完整操作证据链。
🚀 演进路线:迈向自然语言操作新生态
Phase 1 / Beta版本
基于 RAG 的智能风控专家
结合底层私有化模型,深度穿透 SAP 复杂权限与底表架构,实现秒级审计赋能。
✓ SoD 冲突与异常行为诊断报告秒级生成
✓ 跨表查询率 83%+ 的高复杂度底层穿透
✓ 基于海量日志的 SAP FUE 许可降本测算
Phase 2 / 计划 2026.07 发布
全域交互大脑 (平替 Joule)
引入 Agent 架构,从被动的“数据查询”跨越到主动的“业务执行”,彻底重塑交互体验。
✨ 自然语言即业务: 一句话生成报表与凭证,告别 T-Code
✨ 跨系统智能流转: 无缝打通本地 SAP 与 其他业务系统
✨ 极致本土化定制: 填补官方不足,契合国内企业部署要求
Phase 3 / 未来展望
主动式多模态自驱 AI
结合时序预测与系统行为基线,打造全天候自主寻优、风险阻断的企业级自动驾驶中枢。
⚡ 全天候风险阻断: 基于多维异常行为的实时识别与主动冻结
⚡ 意图自动化编排: 模糊意图下的复杂端到端流程自主切分与执行
⚡ 全局资产自驱寻优: 系统算力、存储与授权许可的无人值守调优

